Controllo Documenti
ISO 13485 §4.2
Cronologia delle revisioni applicata, flussi di approvazione e date di efficacia. Solo la versione attualmente approvata circola; ogni versione sostituita rimane recuperabile.
 Accesso anticipato
Il piano Compliance completo. Per ogni modulo: cosa fa e cosa presenta a un auditor quando lo richiede.
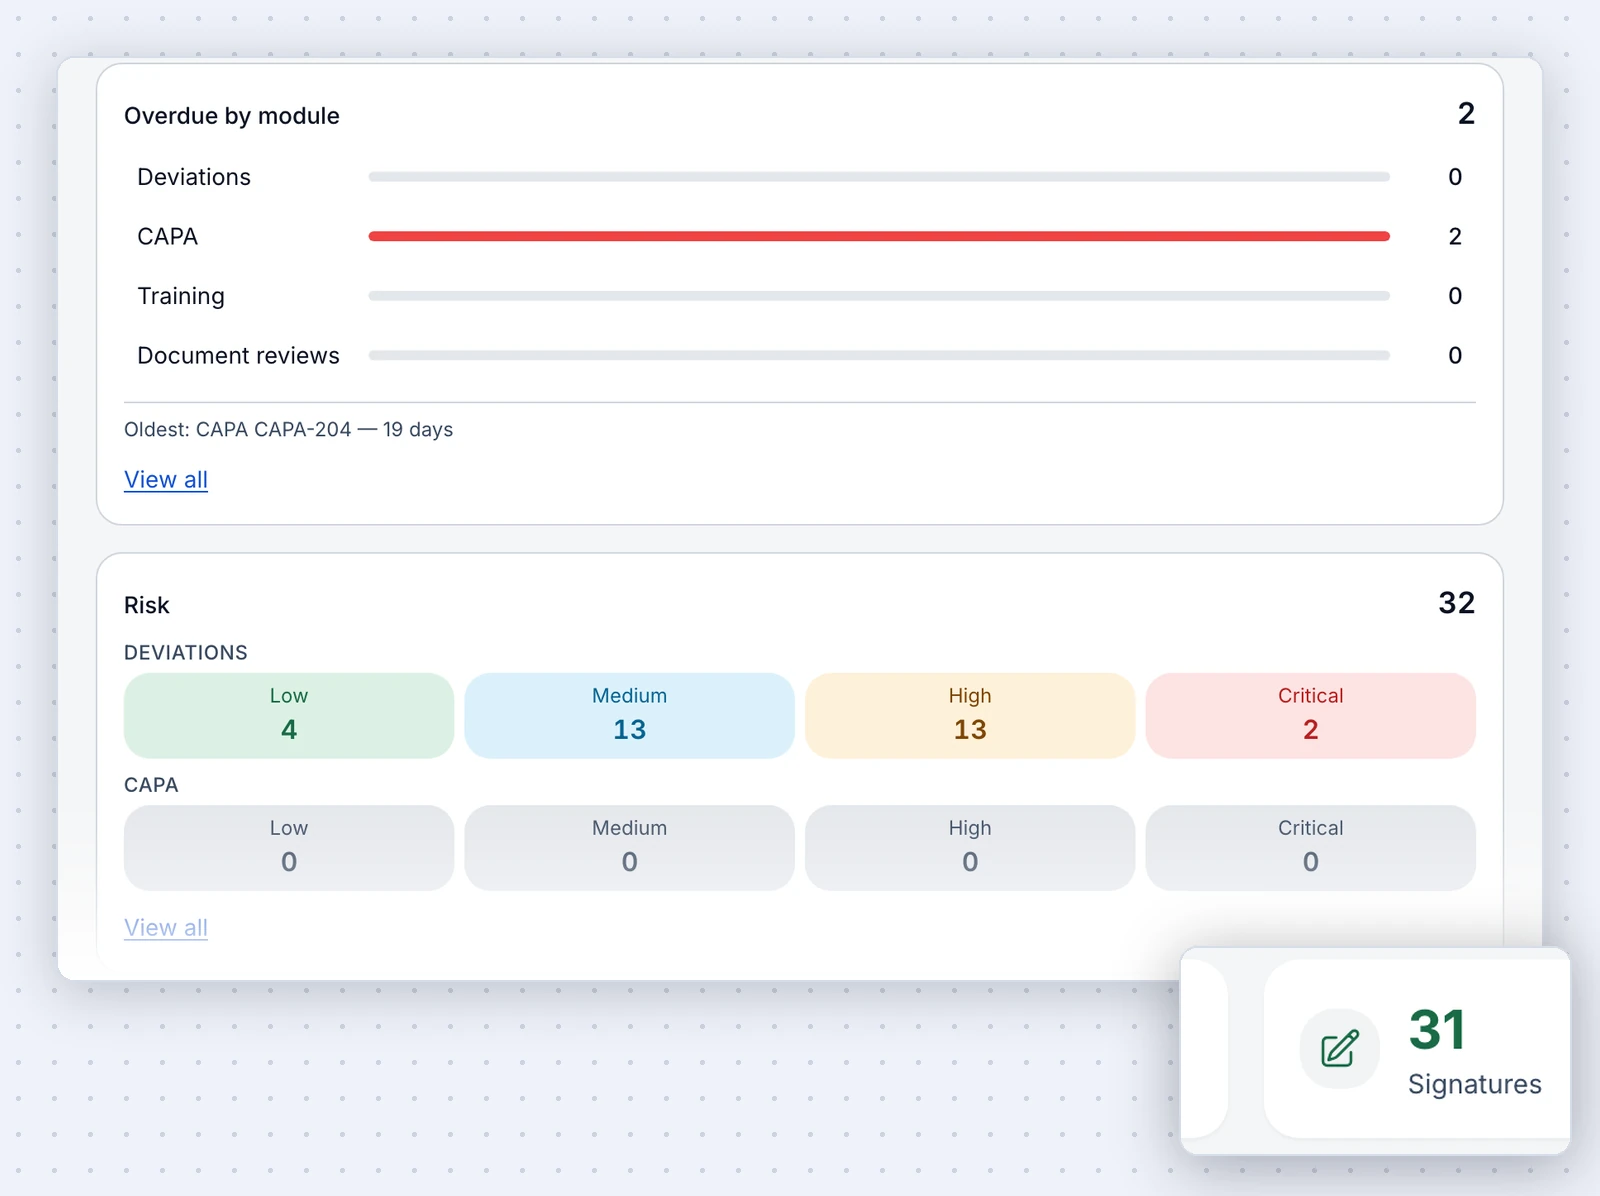
I documenti controllati attraversano stati vincolanti. È in circolazione solo la revisione approvata più recente; le revisioni sostituite restano consultabili e la cronologia registra ogni modifica ai contenuti, richiesta di modifica e passaggio di approvazione.
La formazione è collegata ai documenti e ai ruoli per cui è richiesta, così la matrice rimane aggiornata quando i documenti cambiano, invece di doverla ricostruire manualmente prima di un audit.
Le deviazioni sono numerate per area di lavoro, sottoposte a valutazione del rischio al momento della registrazione, investigate mediante un'analisi strutturata delle cause alla radice e definite. Se l'indagine lo giustifica, viene aperta una CAPA mantenendo il collegamento.
Le azioni correttive e preventive includono attività assegnate a responsabili e relative scadenze, e non possono essere chiuse finché non è stata completata una verifica di efficacia. Questa verifica è l’evidenza che gli auditor richiedono e che più spesso manca.
Il programma di audit, i relativi piani, le checklist e i rilievi, fino alle evidenze di chiusura. È possibile concedere agli auditor esterni un accesso circoscritto e a tempo limitato, anziché fornire loro una copia del sistema qualità.
Accesso controllato. Quattro ruoli, con isolamento tra tenant. Un auditor esterno vede solo ciò che gli viene reso accessibile.
| Controllo | Specifiche | Stato |
|---|---|---|
| Firme elettroniche | 21 CFR Part 11, con dichiarazioni di significato | Incluso |
| Invalidamento delle firme | Invalidamento logico con motivazione; mai eliminato definitivamente | Incluso |
| Audit trail | Solo aggiunta, attribuito e corredato di data e ora | Incluso |
| Isolamento dei tenant | Ogni query è circoscritta; l’accesso tra tenant è impossibile per progettazione | Incluso |
| Autenticazione | Codice monouso senza password inviato via e-mail | Incluso |
| Ruoli | Admin, team QA, utente, auditor — tutti circoscritti al tenant | Incluso |
| Esportazione dei dati | Esportazione completa in formati aperti, su richiesta e alla cessazione del servizio | Incluso |
| Conservazione | 10 anni dopo la dismissione, per impostazione predefinita | Incluso |
Non prodotti separati assemblati insieme. Questa è la sequenza che segue un ispettore.
Registrata, numerata, valutata in base al rischio e assegnata nel sistema, non in una casella di posta.
La causa principale è registrata in relazione alla deviazione. Ogni modifica è attribuita e contrassegnata con data e ora.
Avviata a seguito dell’indagine, con responsabili designati e scadenze, collegata alla fonte.
La CAPA non può essere chiusa finché questa attività non è completata. È la prova che gli auditor richiedono.
La stessa sequenza parte da una constatazione di audit. Ogni passaggio è attribuito, contrassegnato da data e ora e in sola aggiunta.
Cronologia delle revisioni applicata, flussi di approvazione e date di efficacia. Solo la versione attualmente approvata circola; ogni versione sostituita rimane recuperabile.
Matrici basate sui ruoli, assegnazione direttamente da un documento controllato, quiz e riqualificazione tracciati per persona.
Registrate, valutate in termini di rischio, investigate e disposte, con un percorso controllato verso CAPA quando l'indagine lo richiede.
Elementi d'azione assegnati, date di scadenza e una revisione dell'efficacia che deve essere completata prima della chiusura.
Pianificazione del programma, checklist, rilievi e prove di chiusura. I rilievi generano CAPA direttamente; gli auditor esterni ricevono accesso limitato e definito.
Ci indichi chi è e la contatteremo prima dell’apertura della versione di prova.
We use analytics cookies (page views, clicks, scroll and mouse movement) to understand how visitors use this site. Nothing is tracked until you accept. See our Cookie Notice for what each cookie is for.